Domain niws.de kaufen?
Wir ziehen mit dem Projekt
niws.de um.
Sind Sie am Kauf der Domain
niws.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain niws.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Timo Handel, Fachbücher von Timo HandelMit dem Hinweisgeberschutzgesetz (HinSchG) hat der deutsche Gesetzgeber erstmals ein allgemeingültiges Gesetz geschaffen, das Pflichten und Vorgaben zur Einrichtung eines Hinweisgebersystems bzw. einer internen Meldestelle und von Meldekanälen regelt. Der Gesetzgeber kommt damit seiner Verpflichtung aus der EU-Hinweisgeberschutz-Richtlinie nach und hat diese in deutsches Recht umgesetzt. Insbesondere Unternehmen mit in der Regel mindestens 50 Beschäftigten sind danach verpflichtet, eine interne Meldestelle und einen Kanal zur Meldung von Informationen über Verstösse einzurichten und zu betreiben. Die Funktion der internen Meldestelle kann durch Meldestellenbeauftragte ausgeübt werden. Diese müssen diverse Anforderungen des Gesetzes erfüllen und zur Erfüllung der Aufgaben der internen Meldestelle entsprechend qualifiziert sein. Das vorliegende Werk gibt Meldestellenbeauftragten einen Überblick über die gesetzlichen Anforderungen des HinSchG, insbesondere an die interne Meldestelle, den vorzuhaltenden Meldekanal, das Verfahren nach Eingang einer Meldung und die zu ergreifenden Folgemassnahmen. Ebenfalls betrachtet werden die in diesem Zusammenhang nicht zu unterschätzenden datenschutzrechtlichen und arbeitsrechtlichen Implikationen. Dabei werden stets Praxishinweise zur Einrichtung eines Hinweisgebersystems sowie zur Umsetzung der gesetzlichen Anforderungen und deren Einhaltung gegeben.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
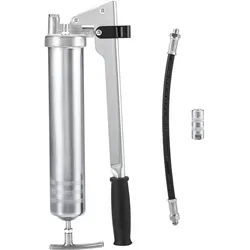
Magni, Fahrzeug Werkzeug, Industrie-Fettpresse vz PRELIxxPro M10x1 PressolDie Industrie-Fettpresse vz PRELIxxPro M10x1 von Magni ist ein leistungsstarkes Werkzeug, das für den professionellen Einsatz in der Fahrzeugwartung und -reparatur konzipiert wurde. Mit einem robusten Stahlrohr-Pressenkörper, der verzinkt ist, bietet dieses Modell eine hohe Langlebigkeit und Widerstandsfähigkeit gegen Korrosion. Die Wandstärke von 1,0 mm sorgt für zusätzliche Stabilität während des Betriebs. Die Fettpresse ist vielseitig einsetzbar und kann sowohl mit Fettkartuschen (400 g) als auch mit losem Fett oder einem Füllgerät befüllt werden. Sie verarbeitet Fette bis zur NLGI-Klasse 3 und erfüllt die Anforderungen der DIN 1283. Im Lieferumfang enthalten ist ein Panzerschlauch mit einer Länge von 300 mm, der mit einer verpressten Dichtung und einem Hydraulikmundstück ausgestattet ist, um eine effiziente Anwendung zu gewährleisten. - Robuster Stahlrohr-Pressenkörper mit verzinkter Oberfläche für Korrosionsschutz - Vielseitige Befüllmöglichkeiten: Fettkartuschen, loses Fett oder Füllgerät - Verarbeitet Fette bis zur NLGI-Klasse 3 für verschiedene Anwendungen - Inklusive Panzerschlauch mit verpresster Dichtung und Hydraulikmundstück für einfache Handhabung.64,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Timo Handel, Fachbücher von Timo HandelMit dem Hinweisgeberschutzgesetz (HinSchG) hat der deutsche Gesetzgeber erstmals ein allgemeingültiges Gesetz geschaffen, das Pflichten und Vorgaben zur Einrichtung eines Hinweisgebersystems bzw. einer internen Meldestelle und von Meldekanälen regelt. Der Gesetzgeber kommt damit seiner Verpflichtung aus der EU-Hinweisgeberschutz-Richtlinie nach und hat diese in deutsches Recht umgesetzt. Insbesondere Unternehmen mit in der Regel mindestens 50 Beschäftigten sind danach verpflichtet, eine interne Meldestelle und einen Kanal zur Meldung von Informationen über Verstösse einzurichten und zu betreiben. Die Funktion der internen Meldestelle kann durch Meldestellenbeauftragte ausgeübt werden. Diese müssen diverse Anforderungen des Gesetzes erfüllen und zur Erfüllung der Aufgaben der internen Meldestelle entsprechend qualifiziert sein. Das vorliegende Werk gibt Meldestellenbeauftragten einen Überblick über die gesetzlichen Anforderungen des HinSchG, insbesondere an die interne Meldestelle, den vorzuhaltenden Meldekanal, das Verfahren nach Eingang einer Meldung und die zu ergreifenden Folgemassnahmen. Ebenfalls betrachtet werden die in diesem Zusammenhang nicht zu unterschätzenden datenschutzrechtlichen und arbeitsrechtlichen Implikationen. Dabei werden stets Praxishinweise zur Einrichtung eines Hinweisgebersystems sowie zur Umsetzung der gesetzlichen Anforderungen und deren Einhaltung gegeben.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Magni, Fahrzeug Werkzeug, Industrie-Fettpresse vz PRELIxxPro M10x1 PressolDie Industrie-Fettpresse vz PRELIxxPro M10x1 von Magni ist ein leistungsstarkes Werkzeug, das für den professionellen Einsatz in der Fahrzeugwartung und -reparatur konzipiert wurde. Mit einem robusten Stahlrohr-Pressenkörper, der verzinkt ist, bietet dieses Modell eine hohe Langlebigkeit und Widerstandsfähigkeit gegen Korrosion. Die Wandstärke von 1,0 mm sorgt für zusätzliche Stabilität während des Betriebs. Die Fettpresse ist vielseitig einsetzbar und kann sowohl mit Fettkartuschen (400 g) als auch mit losem Fett oder einem Füllgerät befüllt werden. Sie verarbeitet Fette bis zur NLGI-Klasse 3 und erfüllt die Anforderungen der DIN 1283. Im Lieferumfang enthalten ist ein Panzerschlauch mit einer Länge von 300 mm, der mit einer verpressten Dichtung und einem Hydraulikmundstück ausgestattet ist, um eine effiziente Anwendung zu gewährleisten. - Robuster Stahlrohr-Pressenkörper mit verzinkter Oberfläche für Korrosionsschutz - Vielseitige Befüllmöglichkeiten: Fettkartuschen, loses Fett oder Füllgerät - Verarbeitet Fette bis zur NLGI-Klasse 3 für verschiedene Anwendungen - Inklusive Panzerschlauch mit verpresster Dichtung und Hydraulikmundstück für einfache Handhabung.64,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
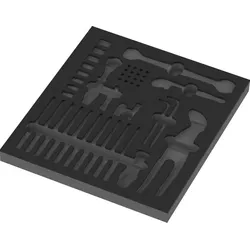
Wera 9853 Schaumstoffeinlage Kraftform Kompakt Wartung Set 1, ohne Werkzeug - 051373530019853 Schaumstoffeinlage Kraftform Kompakt Wartung Set 1, ohne Werkzeug von WeraLanglebige Schaumstoffeinlage, jedes Werkzeug hat seinen festen Platz; 2-farbig, das Fehlen von Werkzeugen wird schnell bemerktHochwertige, langlebige Schaumstoffeinlage ohne chemische AusdünstungenOptimale Passung zur bestmöglichen Entnahme der Werkzeuge aus der SchaumstoffeinlageWasser- und ölabweisend, pflegeleicht und einfach zu reinigenSchutz des Werkzeugs vor Verschmutzung und Stoßeinwirkung42,09 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.